Wireshark 4.6.9 + Portable
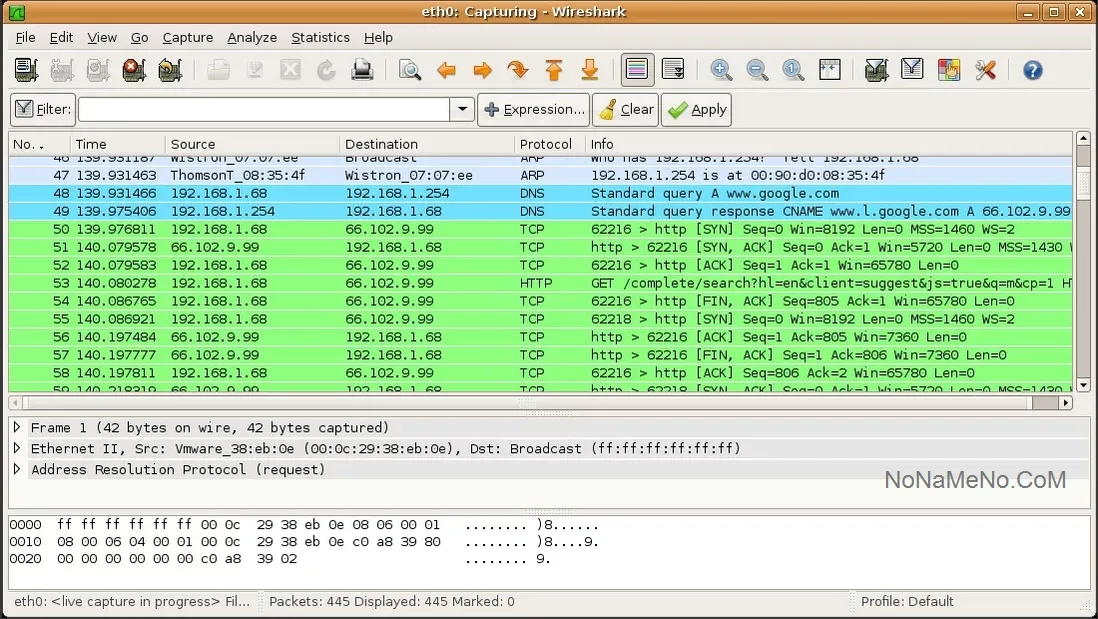
Когда стандартные средства диагностики сети заходят в тупик, на помощь приходит Wireshark. Это не просто счетчик переданных мегабайт, а мощнейший микроскоп, позволяющий заглянуть в самое сердце сетевого обмена. Программа работает как перехватчик, переводящий непонятный поток электрических сигналов с вашей сетевой карты на человеческий язык.
Wireshark: профессиональный анализ сетевого трафика в реальном времени
Она открывает структуру каждого пакета, проходящего через Ethernet, PPP, Token-Ring или другие интерфейсы, используя широковещательный режим адаптера для захвата данных до того, как операционная система их обработает и отбросит лишнее.
Wireshark обладает поистине энциклопедическими знаниями о правилах общения в цифровом мире. Утилита распознает и декодирует сотни сетевых диалектов: от фундаментальных TCP/IP и DNS до прикладных HTTP, FTP, TELNET и даже устаревших, но все еще встречающихся в промышленной среде IPX или X25. Вы можете буквально разобрать сетевой пакет до последнего бита. В левой панели отображается иерархия протоколов, а в правой — расшифровка каждого поля в понятном текстовом виде. Это позволяет увидеть, какой именно заголовок вызвал ошибку, почему сервер разорвал соединение или какой скрытый запрос отправляет застрявший в фоне процесс.
Гибкость — еще одна сильная сторона этого инструмента. Wireshark не ограничивает вас только живым захватом. Если данные были сохранены ранее другой утилитой (например, консольным tcpdump или корпоративным анализатором), вы можете импортировать эти файлы в программу. Поддержка десятков форматов входных данных делает его универсальным агрегатором для ретроспективного расследования инцидентов. Кроме того, встроенные инструменты фильтрации и статистики позволяют мгновенно отсечь информационный шум и сфокусироваться на аномалиях, а функция отслеживания потока (Follow Stream) собирает раздробленные пакеты в читаемую сессию переписки.
Дополнительные материалы для глубокого погружения: В комплекте с установочным пакетом поставляется подробное руководство пользователя на английском языке, которое служит настольной книгой для системных администраторов. Для тех, кто предпочитает структурированное обучение, по данной ссылке доступна книга Криса Сандерса «Анализ пакетов. Практическое руководство по использованию Wireshark и tcpdump для решения реальных проблем в локальных сетях» (издание 2019 года) в формате PDF. Это издание переведет вас от простого нажатия кнопки «Захватить» к профессиональному поиску неисправностей.
О портативной версии: Разработчик официально предлагает портативный вариант утилиты. Он упакован в формат (.paf) и работает без установки в систему, не оставляя следов в реестре. Вы можете запустить его прямо с USB-накопителя для экспресс-диагностики чужого компьютера. Обратите внимание: портативная сборка предоставляется только в 32-битном исполнении, что может ограничить объем доступной оперативной памяти при обработке очень больших дампов трафика.
Системные требования: Утилита демонстрирует впечатляющую совместимость с современными и устаревшими платформами. Она стабильно функционирует на всех версиях операционных систем от Windows XP до Windows 10, поддерживая обе архитектуры — x86 и x64.
Размер: 275,1 Мб
Читаем
https://utorrentprogrammy.ru/engine/download.php?id=676372
Если не работает ссылка вы знаете, что делать NVP! Всегда проверяйте на вирусы!
Просмотров: 2151
Чтобы комментировать, зарегистрируйтесь или авторизуйтесь


