Анализ трафика: от экономии гигабайтов до цифровой безопасности
Каждое устройство в домашней или корпоративной сети ежесекундно генерирует поток данных, который чаще всего остается невидимым для пользователя. Поверхностный взгляд на значок подключения не дает понимания, почему внезапно заканчивается оплаченный пакет данных или куда утекает скорость оптоволоконного канала. Глубокий анализ трафика превращает этот слепой поток в прозрачную структуру, позволяя взять под контроль не только расходы, но и собственную цифровую приватность.
Проблема неконтролируемого потребления ресурсов кроется в архитектуре современного софта. Облачные сервисы синхронизируют гигабайты измененных файлов в фоновом режиме, игровые клиенты докачивают массивные патчи без уведомления, а рекламные модули в бесплатных утилитах постоянно пингуют аналитические серверы. Без специализированных инструментов вы не узнаете, что встроенная служба Windows Delivery Optimization ночью раздает обновления вашего ПК соседям по микрорайону, съедая лимит трафика.
Для выстраивания прозрачного учета и защиты применяются три уровня контроля.
Первый уровень — программные мониторы внутри операционной системы. Легковесные утилиты вроде GlassWire или NetLimiter визуализируют активность каждого процесса. Они подсвечивают всплески потребления цветом, ведут подробную историю по дням и позволяют в один клик ограничить скорость или полностью заблокировать доступ в сеть конкретному приложению (например, запретить системной телеметрии compattelrunner.exe выходить в интернет).
Второй уровень — аппаратный аудит на стороне маршрутизатора. Панель администратора роутера дает глобальный обзор. Настройка правил QoS (Quality of Service) позволяет приоритизировать важный трафик — видеозвонки или онлайн-игры — ограничивая полосу пропускания для фоновых загрузок. Раздел Traffic Analyzer в современных роутерах (например, ASUS или Keenetic) покажет, какое именно устройство потребляет больше всего данных, а настройка Firewall на уровне WAN отсечет нежелательные входящие соединения еще до того, как они достигнут компьютера.
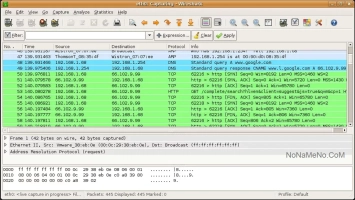
Третий уровень — профессиональный захват пакетов. Инструменты класса Wireshark или tcpdump необходимы, когда требуется изучить структуру самого пакета. Это позволяет увидеть не просто факт передачи, но и конкретные URL-адреса, незашифрованные токены авторизации и передаваемые персональные данные. Внезапная активность процесса powershell.exe, обращающегося к неизвестному IP-адресу по порту 443, — это классический признак работы бесфайлового вредоносного ПО, которое невозможно поймать обычным антивирусом.
Регулярный аудит сетевой активности — это не паранойя, а базовая цифровая гигиена. Он позволяет вовремя заметить аномалию, отключить скрытую слежку и гарантировать, что оплаченные мегабайты тратятся на ваши задачи, а не на нужды сторонних корпораций.