Анализ сетевых протоколов: анатомия цифрового диалога
Любое действие в интернете, от отправки сообщения в мессенджере до загрузки тяжелого документа, представляет собой строго регламентированный диалог. Устройства не просто обмениваются абстрактными данными — они следуют жестким сценариям, которые называются сетевыми протоколами. Анализ протоколов — это дисциплина, позволяющая разобрать этот диалог на атомы, чтобы понять, почему общение прервалось, где затаилась угроза и соблюдаются ли правила передачи информации.
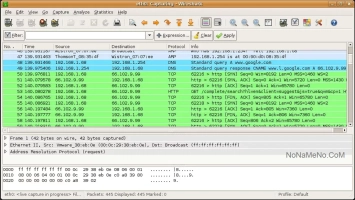
Процесс начинается с захвата сырого трафика. Однако сам по себе набор шестнадцатеричных символов (дамп) бесполезен для человека. Настоящий анализ запускается, когда в дело вступает декодер. Специализированное ПО, такое как Wireshark, сопоставляет последовательности битов с правилами конкретных стандартов: TCP, UDP, DNS, HTTP или TLS. Программа выстраивает иерархическое дерево, где каждый уровень отвечает за свою задачу. Например, Ethernet-кадр отвечает за физическую доставку между устройствами в локальной сети, IP-пакет прокладывает маршрут между городами, а протокол прикладного уровня HTTP уже несет в себе запрос на получение конкретной веб-страницы.
Глубокий разбор позволяет увидеть то, что скрыто от обычного пользователя. При анализе DNS-запросов можно заметить технику «DNS-туннелирования», когда злоумышленник маскирует передачу украденных данных внутри безобидных, на первый взгляд, текстовых записей. Изучая TLS-рукопожатие (процесс установки защищенного соединения), эксперт может определить, поддерживает ли сервер устаревшие и уязвимые алгоритмы шифрования, или выявить подмену сертификата в реальном времени. Анализ полей TCP-заголовка помогает диагностировать проблему «отбрасывания» пакетов, когда из-за переполнения буферов роутера данные доходят до получателя поврежденными, вызывая бесконечные перезагрузки страницы.
В корпоративной среде анализ протоколов является фундаментом информационной безопасности. Службы ИБ используют его для валидации работы Zero Trust архитектуры, проверяя, действительно ли внутренние серверы общаются только по разрешенным портам. При расследовании инцидентов захваченный дамп трафика служит неопровержимой уликой: он фиксирует точное время атаки, IP-адрес злоумышленника и метод эксплойта. Разработчики используют этот метод для отладки микросервисной архитектуры, когда один неверно сформированный заголовок в API-запросе ломает всю цепочку взаимодействия между базами данных.
Освоение анализа протоколов превращает сетевого инженера из оператора, нажимающего кнопки перезагрузки, в архитектора, способного восстановить работоспособность любой цифровой системы по едва заметным аномалиям в структуре сетевых пакетов. Это переход от борьбы с симптомами к устранению первопричин сбоев на самом глубоком уровне.