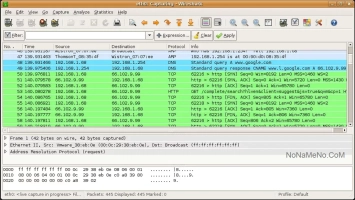
Сниффер сети: цифровой рентген для анализа невидимых данных
В современной локальной или глобальной сети данные никогда не перемещаются по прямой. Они разбиваются на тысячи крошечных фрагментов — пакетов, которые летят сквозь коммутаторы и маршрутизаторы, смешиваясь с потоками других пользователей. Обычный браузер видит только конечный результат: загруженную страницу. Сниффер сети, или анализатор трафика, работает как цифровой рентген, позволяя перехватить, расшифровать и изучить каждый отдельный пакет в момент его прохождения через сетевой интерфейс.
По своей сути это программное или аппаратное решение переводит компьютер в так называемый «неразборчивый режим» (promiscuous mode). В этом состоянии сетевая карта перестает игнорировать чужие пакеты и начинает поглощать абсолютно весь трафик, до которого может дотянуться в сегменте. В домашних условиях это чаще всего ограничивается вашим собственным устройством, но в открытых Wi-Fi зонах или плохо сегментированных офисных сетях сниффер способен увидеть переписку, пароли и файлы всех, кто подключен к той же точке доступа.
Сферы применения этих инструментов делятся на два больших лагеря.
Первый — это легитимная диагностика и отладка. Системные администраторы используют снифферы (например, Wireshark) для поиска «бутылочных горлышек» в инфраструктуре. Если корпоративный портал открывается медленно, анализатор покажет, на каком этапе происходит задержка: виноват ли DNS-сервер, медленно ли отвечает база данных или теряются пакеты на физическом уровне. Разработчики применяют их для отладки API, проверяя, корректно ли мобильное приложение формирует JSON-запросы и передает ли оно токены авторизации в зашифрованном виде.
Второй лагерь — информационная безопасность. Для специалиста по ИБ сниффер — это главный детектор аномалий. Он позволяет выявить бесфайловое вредоносное ПО, которое не создает записей на диске, но постоянно поддерживает зашифрованный канал связи с командным сервером злоумышленника. Анализ структуры DNS-запросов помогает вовремя заметить эксфильтрацию данных, когда вирус маскирует украденные документы под безобидные текстовые обращения к поддоменам google.com. Кроме того, снифферы незаменимы при расследовании инцидентов: захваченный дамп трафика служит неопровержимой уликой, подтверждающей факт взлома.
Важно понимать этическую и юридическую границу. Перехват собственного трафика для настройки домашней сети — это норма. Использование сниффера для сбора данных в корпоративной среде без письменного разрешения руководства или в публичных сетях без согласия участников квалифицируется как незаконный доступ к компьютерной информации. Инструмент нейтрален, и его статус — защитник или оружие — определяется исключительно целью оператора.