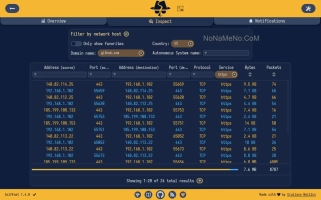
В операционной системе Windows есть встроенные счетчики трафика, но они похожи на спидометр без руля: показывают скорость, но не говорят, куда именно уходят ваши данные. Sniffnet меняет правила игры.
За привычным значком стабильного подключения к Wi-Fi скрывается непрерывный обмен тысячами пакетов данных. Ваша операционная система, браузеры и фоновые утилиты ежесекундно отправляют отчеты на серверы разработчиков, синхронизируют кэш и запрашивают рекламные блоки. Поверхностный взгляд на значок сети не дает никакой информации об этом трафике. Глубокий анализ сетевой активности — это единственный способ превратить слепую зону в полностью контролируемую территорию.
Когда компьютер начинает подтормаживать, а скорость интернета падает до минимума, стандартные средства диагностики Windows обычно разводят руками. Диспетчер задач может показать общую загрузку адаптера, но он никогда не укажет на истинного виновника. Зачастую причиной оказывается не тяжелый сайт в браузере, а процесс svchost.exe, который под видом системной службы пытается скачать нестабильное накопительное обновление, или фоновый агент облачного хранилища, застрявший в цикле при попытке загрузить поврежденный файл.
Для детального аудита применяются специализированные программные решения, работающие на разных уровнях:
C:\Program Files\App\service.exe), локальный и удаленный IP-адрес, а также состояние соединения (LISTENING, ESTABLISHED, TIME_WAIT). Это позволяет мгновенно вычислить программу, которая в фоновом режиме передает данные на подозрительный зарубежный хост.Регулярный аудит соединений решает две критические задачи. Во-первых, это информационная безопасность. Внезапная активность процесса powershell.exe, обращающегося к неизвестному IP-адресу по порту 443, — это классический признак работы бесфайлового вредоносного ПО. Во-вторых, это оптимизация. Отключение агрессивной телеметрии compattelrunner.exe и службы diagtrack не только прекращает слежку, но и освобождает системные ресурсы, снижая нагрузку на диск и процессор.
Понимание того, как именно софт общается с внешним миром, дает пользователю полный суверенитет над своим устройством, превращая его из открытой книги для корпораций в защищенную цифровую крепость.
В операционной системе Windows есть встроенные счетчики трафика, но они похожи на спидометр без руля: показывают скорость, но не говорят, куда именно уходят ваши данные. Sniffnet меняет правила игры.