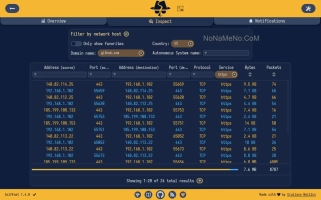
В операционной системе Windows есть встроенные счетчики трафика, но они похожи на спидометр без руля: показывают скорость, но не говорят, куда именно уходят ваши данные. Sniffnet меняет правила игры.
Каждое мгновение операционная система и десятки фоновых служб ведут скрытый диалог с удаленными серверами. Без специализированного софта этот поток байтов остается невидимым, а счета от провайдера за превышение лимитов становятся неприятным сюрпризом. Эффективный контроль интернет-трафика сегодня — это не просто экономия средств, а базовый элемент цифровой гигиены и безопасности.
Встроенные инструменты Windows, такие как «Сведения о сетевом использовании», дают лишь сухую выжимку цифр. Они не отвечают на главный вопрос: какая именно программа инициировала соединение и куда именно утекли мегабайты? Для глубокого анализа требуются сетевые снифферы и мониторы соединений. Они визуализируют каждый пакет данных, позволяя в реальном времени увидеть, кто именно обращается к сети — системная служба обновления, процесс антивируса или подозрительный скрипт, маскирующийся под легитимное приложение.
Почему ручного контроля недостаточно
Современный софт научился быть незаметным. Облачные хранилища синхронизируют изменения в фоновом режиме, игровые лаунчеры качают гигабайты патчей без уведомления, а рекламные модули в бесплатных утилитах постоянно пингуют аналитические серверы. Без наглядного мониторинга вы не узнаете, что половина вашего ночного трафика ушла на раздачу обновлений Windows соседям по локальной сети (Delivery Optimization) или на скрытую индексацию файлов для Microsoft Graph.
Как выстроить прозрачную систему учета
Для полноценного контроля сетевой активности рекомендуется использовать связку из нескольких типов решений.
Грамотная настройка сетевого экрана и регулярный аудит активных соединений позволяют не только сэкономить оплаченные гигабайты. Это единственный надежный способ вовремя заметить аномалию — например, внезапную активность почтового клиента в три часа ночи, которая может свидетельствовать о компрометации учетной записи и утечке личной переписки.
В операционной системе Windows есть встроенные счетчики трафика, но они похожи на спидометр без руля: показывают скорость, но не говорят, куда именно уходят ваши данные. Sniffnet меняет правила игры.